


1. Hva er en CDN
Det fulle navnet til CDN er Content Delivery Network, det vil si innholdsdistribusjonsnettverk. Hensikten er å legge til et nytt lag med CACHE (caching) lag til det eksisterende Internett, og publisere innholdet på nettstedet til noden nærmest brukerens nettverks "kant", slik at brukere kan få nødvendig innhold i nærheten og forbedre Brukererfaring. Respons på tilgang til nettstedet. Løs teknisk årsakene som liten nettverksbåndbredde, stort antall brukerbesøk, ujevn fordeling av utsalgssteder osv., og forbedre responshastigheten til brukere som besøker nettstedet.
For å si det enkelt, er arbeidsprinsippet til CDN å bufre ressursene til kildesiden din på CDN-noder lokalisert over hele verden. Når brukere ber om ressurser, vil de returnere ressursene som er bufret på nærmeste node, i stedet for å kreve at hver brukers forespørsel skal gå tilbake til din. Innhenting fra kildesiden unngår nettverksoverbelastning, avlaster trykket på kildestedet og sikrer hastigheten og opplevelsen av brukere som får tilgang til ressurser.
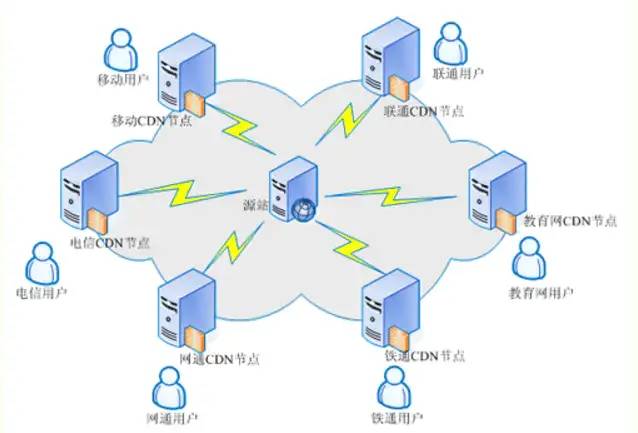
- Løser "first mile"-problemet på serversiden
- Redusere eller til og med eliminere virkningen av sammenkoblingsflaskehalser mellom ulike operatører
- Reduser eksportbåndbreddetrykket til provinsene
- Lindre presset på ryggradsnettet
- Optimalisert distribusjon av varmt innhold på Internett
2. Arbeidsprinsipp for CDN
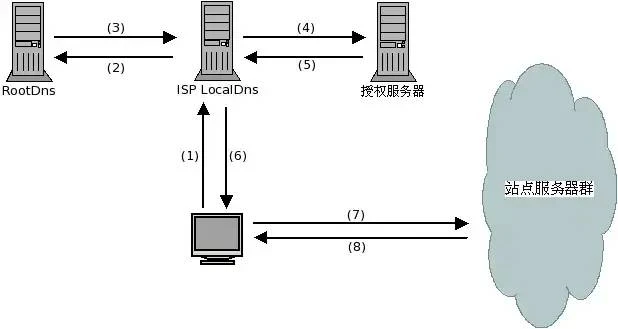
- Brukeren skriver inn domenenavnet som skal besøkes, og operativsystemet spør LocalDns om IP-adressen til domenenavnet
- LocalDns spør ROOT DNS for den autoritative serveren til domenenavnet (dette forutsetter at LocalDns-bufferen utløper)
- ROOT DNS svarer på domenenavnautorisasjons-dns-posten til LocalDns
- Etter at LocalDns har fått den autoriserte dns-posten for domenenavnet, fortsetter den å spørre etter IP-adressen til domenenavnet fra de autoriserte dnsene til domenenavnet
- Etter at domenenavnautorisasjonen dns spør etter domenenavnsposten, svarer den på LocalDns
- LocalDns vil få domenenavnets ip-adresse og svare klienten
- Etter at brukeren har fått IP-adressen til domenenavnet, besøker han nettstedets server
- Nettstedets server svarer på forespørselen og returnerer innholdet til klienten
CDN-tilgangsprosess

Fra figuren ovenfor kan vi se at tilgangsprosessen til nettstedet etter bruk av CDN-cachen blir:
- Brukeren skriver inn domenenavnet som skal besøkes, og operativsystemet spør LocalDns om IP-adressen til domenenavnet.
- LocalDns spør ROOT DNS for den autoritative serveren til domenenavnet (dette forutsetter at LocalDns-bufferen utløper)
- ROOT DNS svarer på domenenavnautorisasjons-dns-posten til LocalDns
- Etter at LocalDns har fått den autoriserte dns-posten for domenenavnet, fortsetter den å spørre etter IP-adressen til domenenavnet fra de autoriserte dnsene til domenenavnet
- Etter at domenenavnautorisasjonen dns spør etter domenenavnsposten (vanligvis CNAME), svarer den på LocalDns
- Etter at LocalDns har hentet domenenavnet, spør den etter IP-adressen til domenenavnet fra den intelligente planleggings-DNS
- Smart Scheduling DNS svarer på LocalDns med den mest passende CDN-nodens ip-adresse i henhold til visse algoritmer og strategier (som statisk topologi, kapasitet, etc.)
- LocalDns vil få domenenavnets ip-adresse og svare klienten
- Etter at brukeren har fått IP-adressen til domenenavnet, besøker han nettstedets server
- CDN-nodeserveren svarer på forespørselen og returnerer innholdet til klienten. (På den ene siden lagrer cache-serveren den lokalt for senere bruk, og på den annen side returnerer de innhentede dataene til klienten for å fullføre datatjenesteprosessen)
Gjennom analysen ovenfor kan vi konkludere med at for å oppnå transparent tilgang til vanlige brukere (brukerklienten trenger ikke gjøre noen innstillinger etter bruk av cachen), er det nødvendig å bruke DNS (Domain Name Resolution) for å veilede brukere til få tilgang til Cache-serveren for å oppnå gjennomsiktige akselerasjonstjenester. Siden det første trinnet for brukere å besøke et nettsted er domenenavnoppløsning, er det den enkleste og mest effektive måten å veilede brukere til å besøke ved å endre DNS.
Komponenter i et CDN-nettverk
For vanlige Internett-brukere tilsvarer hver CDN-node en webserver plassert rundt den.
Gjennom DNS-overtakelse rettes brukerens forespørsel transparent til nærmeste node, og CDN-serveren i noden vil svare på brukerens forespørsel akkurat som den opprinnelige serveren til nettstedet. Siden den er nærmere brukeren, er responstiden nødvendigvis raskere.
Stykket som er sirklet av den stiplede sirkelen i figuren ovenfor, er CDN-laget, som er plassert mellom klienten og nettstedserveren.
Intelligent planleggings-DNS (som f5s 3DNS)
- Smart Scheduling DNS er et nøkkelsystem i CDN-tjenesten. Når en bruker besøker et nettsted som blir med i CDN-tjenesten, vil forespørselen om domenenavnoppløsning endelig bli håndtert av "Smart Scheduling DNS".
- Gjennom et sett med forhåndsdefinerte policyer gir den brukeren nodeadressen nærmest brukeren på det tidspunktet, slik at brukeren kan få rask service.
- Samtidig må den opprettholde kommunikasjon med CDN-nodene fordelt på forskjellige steder, spore helsestatus, kapasitet og annen informasjon for hver node, og sikre at brukerens forespørsel blir allokert til nærmeste tilgjengelige node.
Cache-funksjonstjeneste
- Lastbalanseringsutstyr (som lvs, BIG/IP på F5)
- Innholdsbufferserver (som blekksprut)
- delt lagring
3. Forklaring av begreper
CNAME-post
CNAME er et alias (kanonisk navn); det kan brukes til å løse et domenenavn til et annet domenenavn. Når DNS-systemet spør etter navnet på venstre side av CNAME, vil det vende seg til navnet på høyre side av CNAME og deretter spørre, helt til siste PTR eller A Name, vil det svare først etter en vellykket spørring, ellers vil det mislykkes.
CNAME-domenenavn
DNS
DNS står for Domain Name System, som betyr domenenavnoppløsningstjeneste. Dens rolle på Internett er å konvertere domenenavnet til en IP-adresse som kan gjenkjennes av nettverket. Folk er vant til å huske domenenavn, men maskiner gjenkjenner bare IP-adresser. Det er en en-til-en korrespondanse mellom domenenavn og IP-adresser. Konverteringsarbeidet mellom dem kalles domenenavnoppløsning. Oppløsning av domenenavn må fullføres av en dedikert server for oppløsning av domenenavn. Prosessen er automatisk. For eksempel: www.baidu.com angitt når du surfer på Internett vil automatisk bli konvertert til 220.181.112.143.
Tilbake til kildeverten
Back-to-origin-verten: Back-to-origin-verten bestemmer det spesifikke stedet på opprinnelsesstedet som tilbake-til-origin-forespørselen får tilgang til.
Eksempel 1: Kildenettstedet er et domenenavn. Kildenettstedet www.a.comis , og tilbake-til-kilde-verten er www.b.com. Da er den faktiske tilbake-til-kilde-forespørselen IP-adressen løst til `www.a.com, og nettstedet www.b.com på den tilsvarende verten
Eksempel 2: Kildenettstedet er IP-kildestedet er 1.1.1.1, og tilbake-til-kilde-verten er www.b.com, så er den faktiske tilbake-til-kilden nettstedet www.b.com på verten tilsvarende 1.1.1.1
Protokoll tilbake til kilden
Protokollen som brukes når du refererer tilbake til kilden er konsistent med protokollen som brukes når klienten får tilgang til ressursen, det vil si hvis klienten bruker HTTPS for å be om ressursen, hvis ressursen ikke er bufret på CDN-noden, vil noden bruke den samme HTTPS-metoden for å gå tilbake til kilden for å hente ressursen; På samme måte, hvis klienten ber om å bruke HTTP-protokollen, bruker CDN-noden også HTTP-protokollen når den går tilbake til kilden.
Anbefaler datasentre, dedikert nettverk, storbynettverk, leide linjer, mørk fibernettverks sammenkoblingsenhet,
DWDM OTN-plattform, HT6000 og HT6800.


